
Em 21 de outubro de 2026, a Microsoft revelou que um grupo de hackers ligado ao Estado chinês usou agentes de inteligência artificial para atacar centenas de organizações no mundo. O ataque não começou pela vítima: começou por um fornecedor. Os invasores tomaram as credenciais de um serviço de cópia de segurança na nuvem, da empresa ConnectWise, e usaram a confiança que os clientes tinham dado a esse serviço para tentar entrar em mais de 2.250 contas de empresas no Microsoft 365. Na mesma semana, a Reuters mostrou outro hacker usando agentes de IA para invadir sites de mais de 100 empresas. Abaixo, o que aconteceu, por que isso também diz respeito a um negócio pequeno e o que revisar ainda esta semana.
Atualização de 24 de outubro: o que se soube depois
Nos dias seguintes ao anúncio, a ConnectWise e a NorForge publicaram mais detalhes. O que mudou o quadro:
- O serviço afetado é o Cloud Backup, antigo SkyKick. Em 17 de outubro, a ConnectWise desligou as sete identidades de aplicativo usadas pelo serviço e revogou os certificados das conexões. Com isso, os backups pararam para todos os clientes. Por precaução, também tirou do ar dois serviços ligados a ele, o SaaS Security e o Cloud Management.
- Todas as contas e senhas foram trocadas. Em 19 de outubro, a empresa concluiu a troca completa de contas e credenciais do ambiente afetado e diz não ter visto nenhuma ação bem-sucedida dos invasores desde a madrugada de 17 de outubro.
- As cópias guardadas não foram tocadas, até onde se sabe. Segundo a ConnectWise, os arquivos de backup seguem criptografados, isolados e sem sinal de acesso. Mas ela avisa que não tem como ver se a conta de cada cliente no Microsoft 365 sofreu alguma mudança: cada uma precisa ser revisada por quem a administra.
- A volta é lenta e em etapas. A restauração começou em 21 de outubro. Na atualização de 23 de outubro, a previsão era terminar os testes no fim de semana, liberar primeiro a recuperação dos backups existentes no início da semana seguinte e só depois reativar o serviço completo.
- O relatório completo da NorForge saiu. O pesquisador achou mais de 20 painéis do Cairn expostos na internet com atividade maliciosa, em três grupos. O maior, em chinês, tinha mais de 1.100 projetos de ataque contra lojas virtuais com 200 mil a 1,5 milhão de visitas, escolhidas automaticamente pelo tráfego. Outro grupo, em inglês, mirava roubo de cartões e de criptomoedas. Em média, cerca de 10% das tentativas deram certo.
A lição prática ficou mais clara: por mais de uma semana, os clientes desse serviço ficaram sem backup novo e sem conseguir restaurar os antigos. Quem tinha uma segunda cópia em outro lugar atravessou o problema sem susto.
O que a Microsoft descobriu
O relatório da equipe de inteligência de ameaças da Microsoft descreve um grupo que ela chama de Storm-0940, ativo desde 2021 e conhecido por roubar dados de empresas. A novidade está na ferramenta. Desde setembro de 2026, o grupo passou a usar o ARTEX, um programa de código aberto em que vários agentes de IA trabalham juntos para fazer um ataque inteiro, do reconhecimento do alvo à retirada dos dados, com pouca participação humana.
Os números do relatório dão a dimensão:
- Mais de 2.250 contas de empresas no Microsoft 365 receberam tentativas de acesso a partir das credenciais roubadas do fornecedor.
- Menos de 3 horas separaram, em vários casos, o primeiro contato com o alvo do acesso de administrador à nuvem da empresa.
- Mais de 151 mil tentativas de senha foram registradas entre 10 e 14 de outubro contra 327 contas de oito organizações, com pico de 2.900 tentativas por minuto em 11 de outubro.
Há duas ressalvas da própria Microsoft que valem ser repetidas. A maior parte das tentativas falhou. E o fato de uma empresa ter o aplicativo afetado, ou até de o invasor ter conseguido entrar, não prova que dados foram roubados. A Microsoft também afirma que o ataque não explorou nenhuma falha nos sistemas dela.
Como um fornecedor virou a porta de entrada
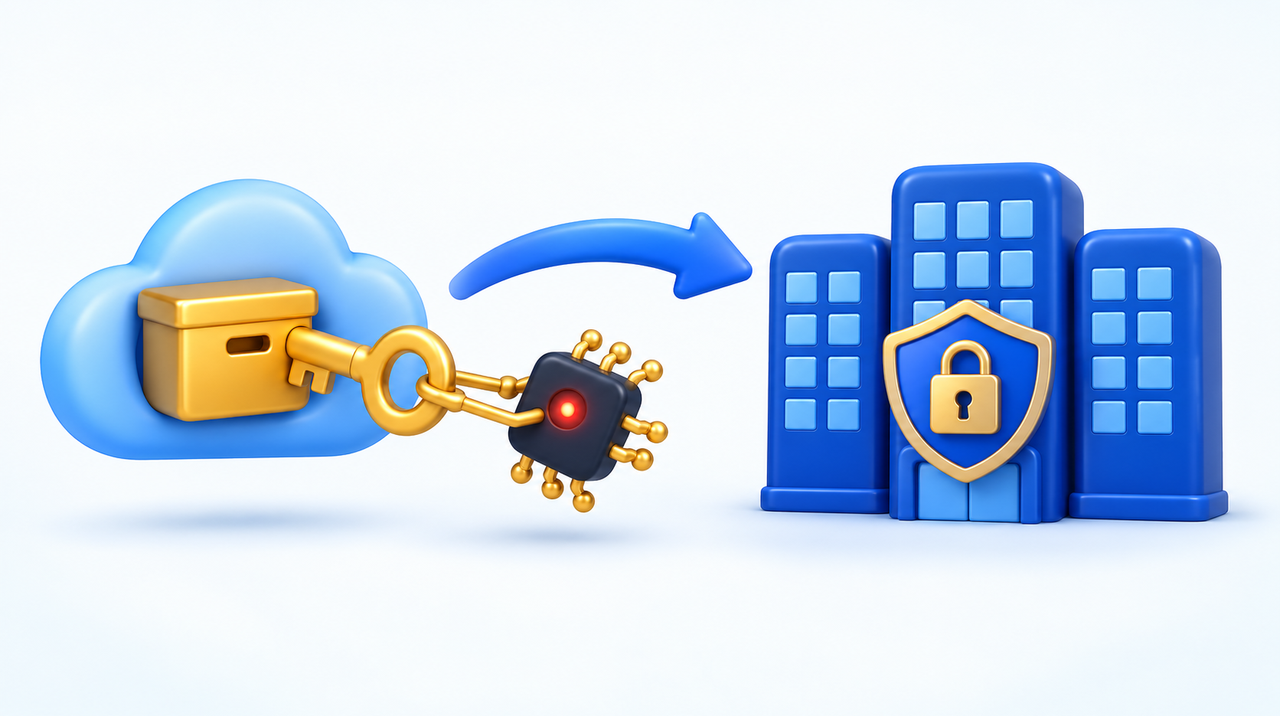
Quando uma empresa contrata um serviço de cópia de segurança para os seus e-mails e arquivos, ela autoriza esse serviço a entrar na conta dela. É assim que a cópia funciona: o serviço precisa ler tudo para guardar tudo. Essa autorização fica ativa o tempo todo, sem que ninguém precise digitar senha.
Foi essa confiança que os invasores usaram. Com as credenciais do aplicativo da ConnectWise em mãos, os agentes de IA entraram nas contas dos clientes como se fossem o próprio serviço de backup. Em alguns casos foram além: listaram usuários e permissões, criaram novas credenciais para garantir a volta e tentaram aumentar os próprios privilégios. A Microsoft alerta que essas mudanças podem continuar funcionando como porta dos fundos mesmo depois de o fornecedor corrigir o problema.
A ConnectWise publicou o primeiro aviso em 16 de outubro e depois ampliou as orientações. Para os clientes, a recomendação da Microsoft é manter as conexões do aplicativo desligadas até a ConnectWise orientar a volta, guardar os registros de acesso antes de apagar qualquer coisa e revisar a atividade desde 1º de outubro.
O outro ataque da semana: sites de lojas
Em 19 de outubro, a Reuters publicou a investigação do pesquisador Snorre Fagerland, da empresa de segurança NorForge. Um hacker que escreve em chinês deu a agentes de IA instruções com menos de 100 caracteres e deixou que eles trabalhassem sozinhos. Desde 25 de setembro, os agentes tentaram invadir mais de 1.200 sites de comércio eletrônico nos Estados Unidos, no Canadá, na Austrália e no Japão, e conseguiram entrar em mais de 100 empresas, entre elas Deere, SharkNinja e Cummins.
Cada invasão bem-sucedida levou, em média, cerca de 23 horas de tentativas e custou algo perto de US$ 50 em uso de IA, segundo a estimativa do pesquisador. Num dos casos, os agentes não acharam falha no site principal de uma grande empresa, foram procurar outros endereços ligados a ela e acharam um painel de controle exposto. Na Cummins, o site atingido era de um fornecedor. Detalhamos esse caso no post sobre IA achando falhas de segurança mais rápido do que as empresas corrigem.
Por que isso importa para um negócio pequeno
É tentador pensar que ataque de grupo ligado a governo é problema de banco, de fábrica de chips ou de ministério. Três pontos mostram por que não é bem assim:
- O alvo foi escolhido pelo fornecedor, não pelo tamanho. Quem usava o serviço afetado entrou na lista, grande ou pequeno. Um ataque desse tipo atinge todos os clientes de uma vez.
- O custo de atacar despencou. Com agentes trabalhando dia e noite, testar mil empresas custa quase o mesmo que testar dez. A empresa pequena deixa de ser “pequena demais para valer a pena”.
- A velocidade tira o tempo de reação. Em menos de três horas, o invasor pode estar dentro. Quem só olha os alertas no dia seguinte chega tarde.
Nada disso é motivo para pânico. As medidas que barram a maior parte desses ataques são simples, baratas e estão ao alcance de qualquer empresa. O ataque de senha da Microsoft, por exemplo, gerou 151 mil tentativas e nenhum acesso: as contas estavam protegidas e o bloqueio por excesso de tentativas funcionou.
O que revisar esta semana
- Liste quem tem acesso ao seu e-mail e aos seus arquivos. Na Conta do Google, na área de Segurança, há a lista de apps e serviços de terceiros conectados. No Microsoft 365, o administrador encontra os aplicativos autorizados no centro de administração do Entra, em Aplicativos empresariais. Para cada item, pergunte: ainda usamos? Quem autorizou? Ele precisa ler tudo ou só uma parte?
- Remova o que ninguém usa. Aquele aplicativo de assinatura de e-mail testado em 2022, o agendador que foi trocado, a ferramenta de relatório que o antigo funcionário instalou. Cada autorização esquecida é uma porta que fica aberta.
- Pergunte aos fornecedores o que eles fazem. Quem cuida do seu backup, da sua TI ou do seu site tem acesso privilegiado. Pergunte como eles protegem as próprias credenciais, se usam verificação em duas etapas e como avisariam você de um incidente. Se a resposta for vaga, isso já é uma resposta.
- Ative a verificação em duas etapas em tudo. E-mail, painel do site, hospedagem, domínio, banco. É a medida que mais barra ataque de senha, feito por gente ou por IA.
- Fique de olho em regras de encaminhamento. Um dos sinais que a Microsoft manda procurar são regras novas que encaminham e-mails para fora ou movem mensagens sem você saber. Confira as regras da sua caixa de entrada de vez em quando.
- Tenha uma cópia que não dependa de um único fornecedor. O serviço atacado era justamente de backup. Guardar uma segunda cópia dos dados mais importantes, em outro lugar e desconectada, garante que um problema no fornecedor não vire perda total.
- Revise os sites esquecidos e a plataforma da loja. Os agentes da campanha das lojas entraram por páginas secundárias e por sites de fornecedores. Hotsite de promoção antiga, loja de teste e blog em outro endereço precisam de dono ou precisam sair do ar. E se a sua loja roda numa plataforma instalada no seu próprio servidor, como o Magento, confirme que ela e os componentes antigos estão atualizados: o relatório da NorForge cita falhas em peças antigas desse tipo de sistema.
Se você é cliente da ConnectWise ou de quem usa ConnectWise
Muitas empresas pequenas não contratam a ConnectWise diretamente, mas têm uma empresa de TI que usa ferramentas dela para cuidar dos computadores e das cópias de segurança dos clientes. Vale perguntar ao seu prestador de TI se ele usa o Cloud Backup da ConnectWise e, se usar, o que já foi feito. As orientações publicadas são: manter a conexão do aplicativo desligada até a liberação oficial, não apagar o aplicativo antes de guardar os registros, procurar acessos e mudanças de permissão desde 1º de outubro e trocar as credenciais em que houver sinal de uso indevido.
A IA também está do lado de quem defende
O mesmo tipo de ferramenta que acelera o ataque acelera a defesa. Programas de segurança já usam IA para notar um acesso fora do padrão em segundos, e o próprio relatório da Microsoft lista alertas automáticos para esse ataque. Analistas ouvidos pela imprensa especializada defendem que o bloqueio de credenciais suspeitas seja automático, com revisão humana depois, justamente porque a velocidade do agente não deixa tempo para esperar alguém ler o alerta.
Para uma empresa pequena, a tradução prática é escolher fornecedores que tenham esse tipo de proteção e não depender de alguém conferir tudo à mão. Também mostramos como esse cenário começou, com agentes atacando órgãos do governo de Taiwan, no post sobre ferramentas abertas de ataque com agentes de IA.
O que ainda não se sabe
- Quantas empresas tiveram dados roubados. Nem a Microsoft nem a Reuters conseguiram dizer. Entrar não é o mesmo que levar.
- Se os dois ataques têm ligação. O do grupo Storm-0940 e o do hacker das lojas usaram ferramentas diferentes, ARTEX e Cairn, e nenhuma fonte os liga.
- Quem está por trás de cada um. A ligação do Storm-0940 com o Estado chinês é uma avaliação da Microsoft. O hacker das lojas segue sem identidade conhecida.
Como a gente trabalha
Na nossa agência, os sites que criamos e mantemos têm verificação em duas etapas nos painéis, atualizações acompanhadas e um inventário do que está no ar, incluindo hotsites e páginas antigas. Se você não sabe quem tem acesso ao seu site, à sua hospedagem e ao seu domínio, podemos fazer esse levantamento com você. Conheça o nosso serviço de criação de sites.
Fontes
- Microsoft Security Blog, “AI-driven, large-scale nation-state campaign using ARTEX enables supply chain compromise”, 21 de outubro de 2026.
- ConnectWise, página de status do incidente do Cloud Backup, atualizações de 16 a 23 de outubro de 2026.
- NorForge, relatório “Inside Cairn”, 19 de outubro de 2026.
- Reuters, investigação exclusiva sobre agentes de IA e sites de mais de 100 empresas, 19 de outubro de 2026.
- CSO Online, cobertura do ataque a mais de 2.250 contas do Microsoft 365, 22 de outubro de 2026.
Perguntas frequentes
O que foi o ataque com agentes de IA revelado pela Microsoft?
Em 21 de outubro de 2026, a Microsoft revelou que o grupo Storm-0940, ligado ao Estado chinês, usou o ARTEX, um programa de código aberto com vários agentes de IA, para automatizar ataques a centenas de organizações. O grupo roubou credenciais de um serviço de backup na nuvem da ConnectWise e tentou entrar em mais de 2.250 contas de empresas no Microsoft 365. A maior parte das tentativas falhou.
Os dados das empresas atacadas foram roubados?
Não se sabe ao certo. Segundo a Microsoft, ter o aplicativo afetado ou até ter sofrido um acesso não prova que dados foram levados. Em alguns ambientes, porém, os invasores mudaram permissões e criaram credenciais novas, o que exige revisão mesmo depois da correção do fornecedor.
O backup da ConnectWise já voltou a funcionar?
Ainda não por completo. A ConnectWise suspendeu o Cloud Backup, antigo SkyKick, em 17 de outubro e começou a restaurar o serviço em etapas em 21 de outubro. Na atualização de 23 de outubro, a previsão era liberar primeiro a recuperação dos backups existentes no início da semana seguinte e só depois reativar o serviço completo. Os arquivos guardados seguem criptografados e sem sinal de acesso, segundo a empresa.
Uma empresa pequena pode ser alvo de agentes de IA?
Pode. No ataque revelado pela Microsoft, o alvo era quem usava o serviço do fornecedor, de qualquer tamanho. E com agentes trabalhando sozinhos, testar mil empresas custa quase o mesmo que testar dez. Na campanha contra lojas virtuais relatada pela Reuters, cada invasão custou cerca de US$ 50 em uso de IA.
Como saber quais aplicativos têm acesso ao meu e-mail?
Na Conta do Google, a área de Segurança mostra os apps e serviços de terceiros conectados à sua conta. No Microsoft 365, o administrador encontra os aplicativos autorizados no centro de administração do Entra, em Aplicativos empresariais. Remova o que ninguém usa e reduza as permissões do que ficar.
O que fazer se a minha empresa de TI usa ConnectWise?
Pergunte se ela usa o Cloud Backup da ConnectWise e o que já foi feito. As orientações publicadas são manter a conexão do aplicativo desligada até a liberação oficial, guardar os registros antes de apagar qualquer coisa, revisar acessos e mudanças de permissão desde 1º de outubro de 2026 e trocar as credenciais em que houver sinal de uso indevido.
Qual a medida mais simples contra esse tipo de ataque?
Ativar a verificação em duas etapas em e-mail, painel do site, hospedagem e domínio. No ataque de senhas descrito pela Microsoft, foram mais de 151 mil tentativas e nenhum acesso, porque as contas estavam protegidas. Revisar os aplicativos autorizados e manter uma cópia dos dados fora do fornecedor completam o básico.