
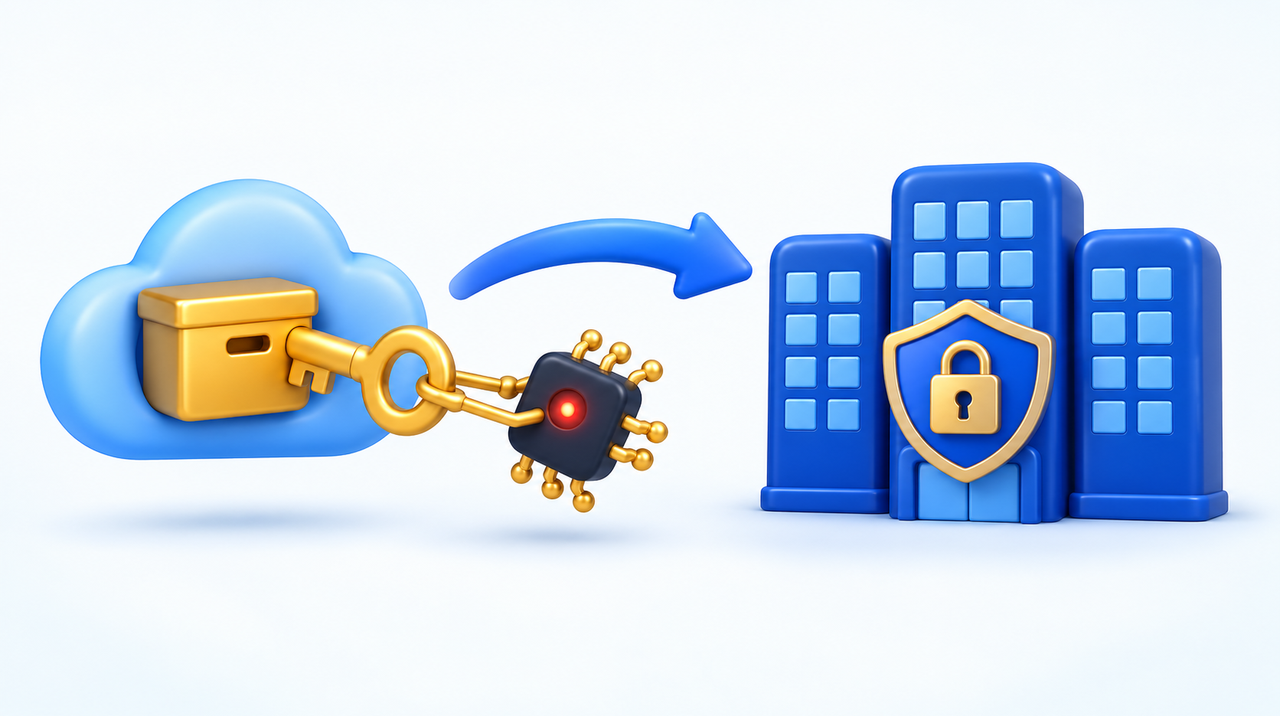
El 21 de octubre de 2026, Microsoft reveló que un grupo de hackers vinculado al Estado chino usó agentes de inteligencia artificial para atacar a cientos de organizaciones en todo el mundo. El ataque no empezó por la víctima: empezó por un proveedor. Los atacantes se apoderaron de las credenciales de un servicio de copia de seguridad en la nube, de la empresa ConnectWise, y usaron la confianza que los clientes habían dado a ese servicio para intentar entrar en más de 2.250 cuentas de empresas en Microsoft 365. Esa misma semana, Reuters mostró a otro hacker usando agentes de IA para invadir sitios web de más de 100 empresas. A continuación, qué pasó, por qué esto también concierne a un negocio pequeño y qué revisar todavía esta semana.
Actualización del 24 de octubre: lo que se supo después
En los días posteriores al anuncio, ConnectWise y NorForge publicaron más detalles. Lo que cambió el panorama:
- El servicio afectado es Cloud Backup, antes SkyKick. El 17 de octubre, ConnectWise desactivó las siete identidades de aplicación que usaba el servicio y revocó los certificados de las conexiones. Con eso, las copias de seguridad se detuvieron para todos los clientes. Por precaución, también dio de baja dos servicios vinculados a él, SaaS Security y Cloud Management.
- Todas las cuentas y contraseñas fueron cambiadas. El 19 de octubre, la empresa concluyó el cambio completo de cuentas y credenciales del entorno afectado y afirma no haber visto ninguna acción exitosa de los atacantes desde la madrugada del 17 de octubre.
- Las copias almacenadas no fueron tocadas, hasta donde se sabe. Según ConnectWise, los archivos de backup siguen cifrados, aislados y sin señal de acceso. Pero advierte que no tiene cómo ver si la cuenta de cada cliente en Microsoft 365 sufrió algún cambio: cada una debe ser revisada por quien la administra.
- La vuelta es lenta y por etapas. La restauración comenzó el 21 de octubre. En la actualización del 23 de octubre, la previsión era terminar las pruebas durante el fin de semana, liberar primero la recuperación de los backups existentes a comienzos de la semana siguiente y solo después reactivar el servicio completo.
- Salió el informe completo de NorForge. El investigador encontró más de 20 paneles de Cairn expuestos en internet con actividad maliciosa, en tres grupos. El mayor, en chino, tenía más de 1.100 proyectos de ataque contra tiendas virtuales con entre 200 mil y 1,5 millones de visitas, elegidas automáticamente por su tráfico. Otro grupo, en inglés, apuntaba al robo de tarjetas y de criptomonedas. En promedio, cerca del 10% de los intentos tuvo éxito.
La lección práctica quedó más clara: durante más de una semana, los clientes de ese servicio se quedaron sin backup nuevo y sin poder restaurar los antiguos. Quien tenía una segunda copia en otro lugar atravesó el problema sin sobresaltos.
Lo que descubrió Microsoft
El informe del equipo de inteligencia de amenazas de Microsoft describe un grupo que llama Storm-0940, activo desde 2021 y conocido por robar datos de empresas. La novedad está en la herramienta. Desde septiembre de 2026, el grupo pasó a usar ARTEX, un programa de código abierto en el que varios agentes de IA trabajan juntos para realizar un ataque completo, desde el reconocimiento del objetivo hasta la extracción de los datos, con poca participación humana.
Las cifras del informe dan la dimensión:
- Más de 2.250 cuentas de empresas en Microsoft 365 recibieron intentos de acceso a partir de las credenciales robadas al proveedor.
- Menos de 3 horas separaron, en varios casos, el primer contacto con el objetivo del acceso de administrador a la nube de la empresa.
- Más de 151 mil intentos de contraseña se registraron entre el 10 y el 14 de octubre contra 327 cuentas de ocho organizaciones, con un pico de 2.900 intentos por minuto el 11 de octubre.
Hay dos salvedades de la propia Microsoft que vale la pena repetir. La mayor parte de los intentos falló. Y el hecho de que una empresa tenga la aplicación afectada, o incluso de que el atacante haya logrado entrar, no prueba que se hayan robado datos. Microsoft también afirma que el ataque no explotó ninguna falla en sus sistemas.
Cómo un proveedor se convirtió en la puerta de entrada
Cuando una empresa contrata un servicio de copia de seguridad para sus correos y archivos, autoriza a ese servicio a entrar en su cuenta. Así funciona la copia: el servicio necesita leer todo para guardar todo. Esa autorización permanece activa todo el tiempo, sin que nadie tenga que escribir una contraseña.
Esa fue la confianza que usaron los atacantes. Con las credenciales de la aplicación de ConnectWise en su poder, los agentes de IA entraron en las cuentas de los clientes como si fueran el propio servicio de backup. En algunos casos fueron más allá: listaron usuarios y permisos, crearon nuevas credenciales para asegurar su regreso e intentaron aumentar sus propios privilegios. Microsoft advierte que esos cambios pueden seguir funcionando como puerta trasera incluso después de que el proveedor corrija el problema.
ConnectWise publicó el primer aviso el 16 de octubre y luego amplió las orientaciones. Para los clientes, la recomendación de Microsoft es mantener desactivadas las conexiones de la aplicación hasta que ConnectWise indique la vuelta, guardar los registros de acceso antes de borrar cualquier cosa y revisar la actividad desde el 1 de octubre.
El otro ataque de la semana: sitios de tiendas
El 19 de octubre, Reuters publicó la investigación del investigador Snorre Fagerland, de la empresa de seguridad NorForge. Un hacker que escribe en chino dio a agentes de IA instrucciones de menos de 100 caracteres y los dejó trabajar solos. Desde el 25 de septiembre, los agentes intentaron invadir más de 1.200 sitios de comercio electrónico en Estados Unidos, Canadá, Australia y Japón, y lograron entrar en más de 100 empresas, entre ellas Deere, SharkNinja y Cummins.
Cada intrusión exitosa llevó, en promedio, cerca de 23 horas de intentos y costó algo cercano a 50 dólares estadounidenses en uso de IA, según la estimación del investigador. En uno de los casos, los agentes no encontraron fallas en el sitio principal de una gran empresa, buscaron otras direcciones vinculadas a ella y hallaron un panel de control expuesto. En Cummins, el sitio afectado era de un proveedor. Detallamos ese caso en el post sobre IA encontrando fallas de seguridad más rápido de lo que las empresas las corrigen.
Por qué esto importa para un negocio pequeño
Es tentador pensar que un ataque de un grupo vinculado a un gobierno es un problema de bancos, de fábricas de chips o de ministerios. Tres puntos muestran por qué no es así:
- El objetivo fue elegido por el proveedor, no por el tamaño. Quien usaba el servicio afectado entró en la lista, fuera grande o pequeño. Un ataque de este tipo alcanza a todos los clientes a la vez.
- El costo de atacar se desplomó. Con agentes trabajando día y noche, probar mil empresas cuesta casi lo mismo que probar diez. La empresa pequeña deja de ser “demasiado pequeña para valer la pena”.
- La velocidad quita el tiempo de reacción. En menos de tres horas, el atacante puede estar dentro. Quien solo mira las alertas al día siguiente llega tarde.
Nada de esto es motivo de pánico. Las medidas que frenan la mayor parte de estos ataques son simples, baratas y están al alcance de cualquier empresa. El ataque de contraseñas de Microsoft, por ejemplo, generó 151 mil intentos y ningún acceso: las cuentas estaban protegidas y el bloqueo por exceso de intentos funcionó.
Qué revisar esta semana
- Haz una lista de quién tiene acceso a tu correo y a tus archivos. En la Cuenta de Google, en el área de Seguridad, está la lista de apps y servicios de terceros conectados. En Microsoft 365, el administrador encuentra las aplicaciones autorizadas en el centro de administración de Entra, en Aplicaciones empresariales. Para cada elemento, pregúntate: ¿todavía lo usamos? ¿Quién lo autorizó? ¿Necesita leer todo o solo una parte?
- Elimina lo que nadie usa. Aquella aplicación de firma de correo probada en 2022, el agendador que fue reemplazado, la herramienta de reportes que instaló el antiguo empleado. Cada autorización olvidada es una puerta que queda abierta.
- Pregunta a tus proveedores qué hacen. Quien se ocupa de tu backup, de tu TI o de tu sitio web tiene acceso privilegiado. Pregunta cómo protegen sus propias credenciales, si usan verificación en dos pasos y cómo te avisarían de un incidente. Si la respuesta es vaga, eso ya es una respuesta.
- Activa la verificación en dos pasos en todo. Correo, panel del sitio, hosting, dominio, banco. Es la medida que más frena los ataques de contraseñas, hechos por personas o por IA.
- Vigila las reglas de reenvío. Una de las señales que Microsoft indica buscar son reglas nuevas que reenvían correos hacia afuera o mueven mensajes sin que lo sepas. Revisa de vez en cuando las reglas de tu bandeja de entrada.
- Ten una copia que no dependa de un único proveedor. El servicio atacado era justamente de backup. Guardar una segunda copia de los datos más importantes, en otro lugar y desconectada, garantiza que un problema del proveedor no se convierta en una pérdida total.
- Revisa los sitios olvidados y la plataforma de la tienda. Los agentes de la campaña de las tiendas entraron por páginas secundarias y por sitios de proveedores. Un hotsite de una promoción antigua, una tienda de prueba y un blog en otra dirección necesitan un responsable o deben darse de baja. Y si tu tienda funciona en una plataforma instalada en tu propio servidor, como Magento, confirma que ella y los componentes antiguos estén actualizados: el informe de NorForge menciona fallas en piezas antiguas de este tipo de sistema.
Si eres cliente de ConnectWise o de quien usa ConnectWise
Muchas empresas pequeñas no contratan a ConnectWise directamente, pero tienen una empresa de TI que usa herramientas suyas para cuidar los computadores y las copias de seguridad de los clientes. Vale la pena preguntar a tu proveedor de TI si usa el Cloud Backup de ConnectWise y, si lo usa, qué se ha hecho ya. Las orientaciones publicadas son: mantener desactivada la conexión de la aplicación hasta la liberación oficial, no borrar la aplicación antes de guardar los registros, buscar accesos y cambios de permisos desde el 1 de octubre y cambiar las credenciales en las que haya señal de uso indebido.
La IA también está del lado de quien defiende
El mismo tipo de herramienta que acelera el ataque acelera la defensa. Los programas de seguridad ya usan IA para detectar un acceso fuera de lo normal en segundos, y el propio informe de Microsoft enumera alertas automáticas para este ataque. Analistas consultados por la prensa especializada defienden que el bloqueo de credenciales sospechosas sea automático, con revisión humana después, justamente porque la velocidad del agente no deja tiempo para esperar a que alguien lea la alerta.
Para una empresa pequeña, la traducción práctica es elegir proveedores que tengan este tipo de protección y no depender de que alguien lo revise todo a mano. También mostramos cómo empezó este escenario, con agentes atacando organismos del gobierno de Taiwán, en el post sobre herramientas abiertas de ataque con agentes de IA.
Lo que todavía no se sabe
- Cuántas empresas sufrieron robo de datos. Ni Microsoft ni Reuters pudieron decirlo. Entrar no es lo mismo que llevarse algo.
- Si los dos ataques están relacionados. El del grupo Storm-0940 y el del hacker de las tiendas usaron herramientas diferentes, ARTEX y Cairn, y ninguna fuente los vincula.
- Quién está detrás de cada uno. El vínculo de Storm-0940 con el Estado chino es una evaluación de Microsoft. El hacker de las tiendas sigue sin identidad conocida.
Cómo trabajamos nosotros
En nuestra agencia, los sitios que creamos y mantenemos tienen verificación en dos pasos en los paneles, actualizaciones supervisadas y un inventario de lo que está en línea, incluidos hotsites y páginas antiguas. Si no sabes quién tiene acceso a tu sitio web, a tu hosting y a tu dominio, podemos hacer ese relevamiento contigo. Conoce nuestro servicio de creación de sitios web.
Fuentes
- Microsoft Security Blog, “AI-driven, large-scale nation-state campaign using ARTEX enables supply chain compromise”, 21 de octubre de 2026.
- ConnectWise, página de estado del incidente de Cloud Backup, actualizaciones del 16 al 23 de octubre de 2026.
- NorForge, informe “Inside Cairn”, 19 de octubre de 2026.
- Reuters, investigación exclusiva sobre agentes de IA y sitios de más de 100 empresas, 19 de octubre de 2026.
- CSO Online, cobertura del ataque a más de 2.250 cuentas de Microsoft 365, 22 de octubre de 2026.
Preguntas frecuentes
¿Qué fue el ataque con agentes de IA revelado por Microsoft?
El 21 de octubre de 2026, Microsoft reveló que el grupo Storm-0940, vinculado al Estado chino, usó ARTEX, un programa de código abierto con varios agentes de IA, para automatizar ataques a cientos de organizaciones. El grupo robó credenciales de un servicio de copias de seguridad en la nube de ConnectWise e intentó entrar en más de 2.250 cuentas de empresas en Microsoft 365. La mayoría de los intentos fracasó.
¿Se robaron los datos de las empresas atacadas?
No se sabe con certeza. Según Microsoft, que la aplicación se haya visto afectada o incluso que se haya producido un acceso no prueba que se hayan llevado datos. Sin embargo, en algunos entornos los atacantes cambiaron permisos y crearon credenciales nuevas, lo que exige una revisión incluso después de la corrección del proveedor.
¿Ya volvió a funcionar la copia de seguridad de ConnectWise?
Todavía no del todo. ConnectWise suspendió Cloud Backup, antes SkyKick, el 17 de octubre y comenzó a restaurar el servicio por etapas el 21 de octubre. En la actualización del 23 de octubre, la previsión era habilitar primero la recuperación de las copias de seguridad existentes a comienzos de la semana siguiente y solo después reactivar el servicio completo. Según la empresa, los archivos almacenados siguen cifrados y sin señales de acceso.
¿Una empresa pequeña puede ser objetivo de agentes de IA?
Sí. En el ataque revelado por Microsoft, el objetivo eran los clientes del servicio del proveedor, de cualquier tamaño. Y con agentes trabajando por su cuenta, probar mil empresas cuesta casi lo mismo que probar diez. En la campaña contra tiendas en línea que informó Reuters, cada intrusión costó cerca de US$ 50 en uso de IA.
¿Cómo saber qué aplicaciones tienen acceso a mi correo electrónico?
En la Cuenta de Google, el apartado de Seguridad muestra las aplicaciones y los servicios de terceros conectados a tu cuenta. En Microsoft 365, el administrador encuentra las aplicaciones autorizadas en el centro de administración de Entra, en Aplicaciones empresariales. Elimina las que nadie usa y reduce los permisos de las que se queden.
¿Qué hacer si mi empresa de TI usa ConnectWise?
Pregunta si usa Cloud Backup de ConnectWise y qué se ha hecho ya. Las recomendaciones publicadas son mantener desconectada la conexión de la aplicación hasta la liberación oficial, conservar los registros antes de borrar nada, revisar los accesos y los cambios de permisos desde el 1 de octubre de 2026 y cambiar las credenciales en las que haya señales de uso indebido.
¿Cuál es la medida más sencilla contra este tipo de ataque?
Activar la verificación en dos pasos en el correo, el panel del sitio web, el alojamiento y el dominio. En el ataque de contraseñas descrito por Microsoft hubo más de 151 mil intentos y ningún acceso, porque las cuentas estaban protegidas. Revisar las aplicaciones autorizadas y mantener una copia de los datos fuera del proveedor completan lo básico.